Seguridad API: Protección de APIs y Microservicios frente a Ciberataques
Protege tus APIs y microservicios frente a vulnerabilidades, accesos no autorizados y ciberataques con una estrategia de seguridad integral.
Las arquitecturas basadas en APIs y microservicios se han convertido en uno de los pilares del desarrollo de aplicaciones modernas. Permiten a las organizaciones construir plataformas más modulares, escalables y flexibles, facilitando la integración entre aplicaciones, servicios internos, proveedores externos y ecosistemas cloud.
Sin embargo, esta evolución también amplía considerablemente la superficie de ataque. Cada API, endpoint, servicio, token, integración y comunicación entre microservicios puede convertirse en un nuevo punto de entrada para un atacante.
Por este motivo, la seguridad de APIs y microservicios no debe abordarse únicamente desde la perspectiva del desarrollo. Es necesario adoptar un enfoque de Security by Design, incorporando controles de seguridad durante todo el ciclo de vida de las APIs y los microservicios.
¿Qué hacer frente a los ciberataques?
1. Identificación de vulnerabilidades
Analizar tus APIs y microservicios para detectar configuraciones inseguras, problemas de autenticación, autorización, exposición de datos y otros riesgos.
2.Protección de accesos
Revisar los mecanismos de autenticación y autorización para garantizar que cada usuario, aplicación y servicio tenga únicamente los permisos necesarios.
3. Seguridad de APIs
Evaluar endpoints, métodos, parámetros y respuestas para identificar posibles vectores de ataque y mejorar la protección de tus APIs.
5. Seguridad de microservicios
Analizar la comunicación entre servicios, gestión de secretos, contenedores, Kubernetes y otros componentes de tu arquitectura.
6. Seguridad en DevSecOps
Integrar controles de seguridad en el ciclo de desarrollo para detectar vulnerabilidades antes de que lleguen a producción.
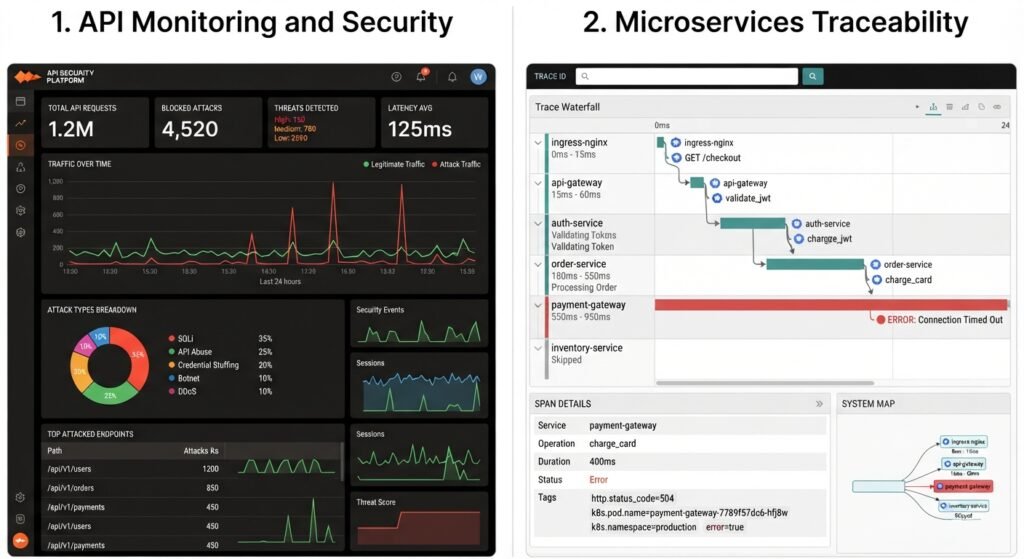
7. Monitorización y trazabilidad
Mejorar la visibilidad sobre las comunicaciones y actividades de tus APIs y microservicios para facilitar la detección y respuesta ante incidentes.
<section class=«security-feature»>
<div class=«security-feature__icon»>
<!– Icono de monitorización –> <svgviewBox=«0 0 24 24» aria-hidden=«true»> <path d=«M3 3v18h18» /> <path d=«m7 16 4-5 3 3 5-7» /> </svg>
</div>
<divclass=«security-feature__content»>
<h3>Monitorización y trazabilidad</h3>
<p> Monitorizamos la actividad de tus APIs y microservicios para detectar comportamientos anómalos y mejorar la respuesta ante incidentes. </p>
</div>
</section>
¿Por qué proteger tus APIs?
Una API expuesta puede dar acceso a información, funcionalidades y sistemas críticos de la organización.
Una estrategia de seguridad adecuada permite:
- Reducir la superficie de ataque.
- Detectar vulnerabilidades antes de que sean explotadas.
- Proteger información sensible.
- Controlar quién puede acceder a cada servicio.
- Mejorar la trazabilidad de las operaciones.
- Reducir el riesgo asociado a APIs olvidadas o mal configuradas.
Seguridad desde el diseño
No esperamos a que aparezca una vulnerabilidad.
Integramos la seguridad desde el diseño y desarrollo hasta producción, combinando análisis, testing, arquitectura segura y monitorización continua.
Protege las conexiones que mantienen tu negocio en funcionamiento
Evalúa la seguridad de tus APIs y microservicios y descubre dónde se encuentran tus principales riesgos.
Artículos Relacionados